

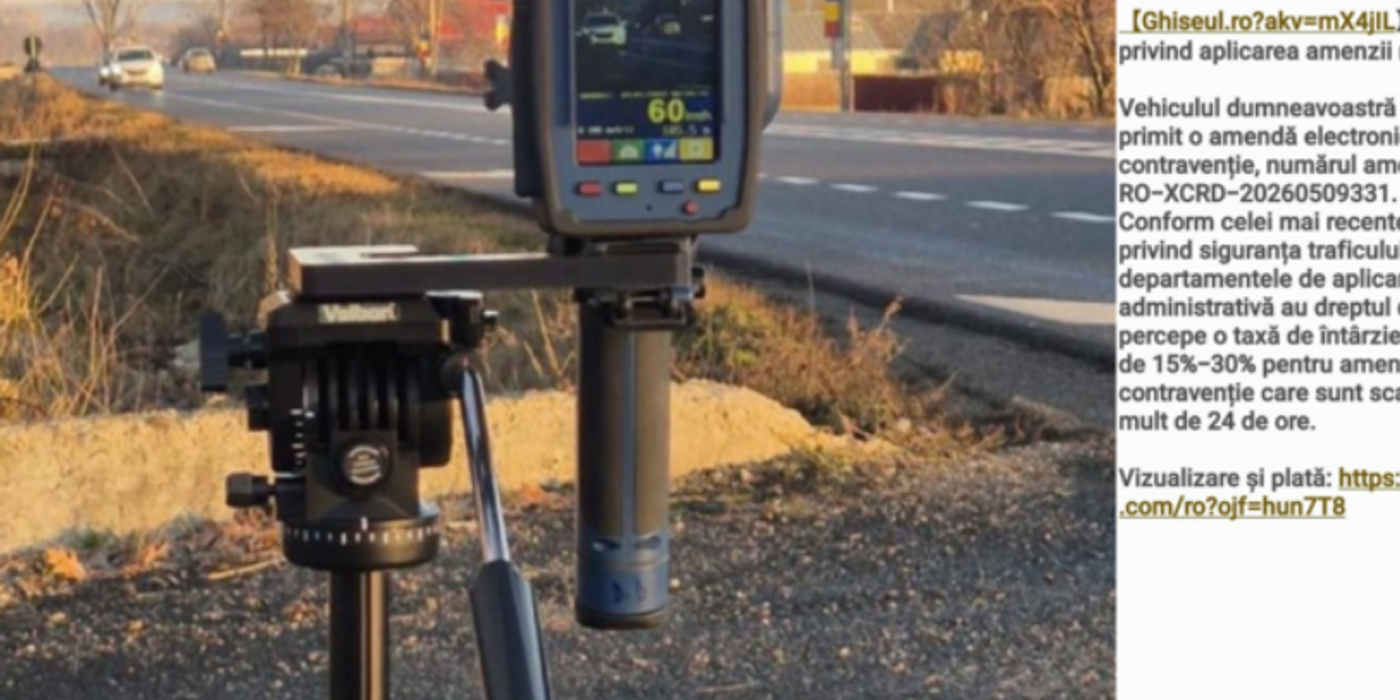
Escrocii folosesc tehnici de tip smishing (phishing prin SMS) și trimit mesaje alarmante, simulând notificări oficiale din partea autorităților pentru a-i determina pe conducătorii auto să acceseze linkuri malițioase.
O etimologie interesantă: De unde vine „phishing-ul”?
Dacă ne uităm la originea cuvântului, termenul descrie o tentativă frauduloasă de a obține informații sensibile (parole, date de card) prin deghizarea în entitate de încredere. Apărut în jurul anului 2000 (deși practicate și frecventate de hackeri încă din 1995), cuvântul este o alterare a lui fishing („pescuit”), sugerând exact tactica de a arunca o momeală electronică și de a aștepta ca cineva să „muște”. Grafica specifică cu „ph-” a fost preluată probabil și sub influența termenului de phreak sau a cunoscutei trupe rock americane Phish.
Cum arată capcana: Prefix internațional și „marca” Ghișeul
Unul dintre mesajele recente, semnalat de cititori, a fost trimis de pe un număr cu prefix internațional (+1). Pentru a câștiga încrederea victimei, textul începe cu denumirea „Ghiseul”, creând iluzia unei comunicări oficiale.
Conținutul mesajului folosește un ton imperativ și amenințător:
„Vehiculul dumneavoastră a fost înregistrat 15 septembrie 2026 de către echipamentele de supraveghere tehnică rutieră pentru încălcarea legii privind «conducerea în exces de viteză». Vă rugăm să faceți față acestei situații în termen de 10 zile de la data primirii acestui aviz.”
Pe lângă exprimările stângace și greșelile gramaticale vizibile, cel mai important semnal de alarmă este linkul inclus în text, care direcționează utilizatorul către un domeniu neoficial, străin de platformele guvernamentale ale statului român.
Recomandările Poliției Române: Ce trebuie să faci?
Atacurile de acest tip au un singur scop: să direcționeze utilizatorii către pagini web falsificate pentru a le fura datele personale, credențialele de pe platformele bancare sau informațiile cardurilor.
Autoritățile vin cu o serie de recomandări stricte pentru prevenirea fraudelor:
- Nu accesa niciodată linkurile primite în astfel de SMS-uri nesolicitate.
- Nu introduce niciodată date personale, parole, coduri PIN sau date bancare pe pagini web accesate din surse dubioase.
- Dacă ai căzut în capcană și ai introdus deja datele cardului pe o astfel de pagină, contactează imediat banca pentru blocarea conturilor și sesizează Poliția Română.
Fii vigilent și verifică întotdeauna sursele oficiale înainte de a reacționa la mesaje alarmante primite pe telefon!
P.S. link-ul inclus în text te-a dus la articolul despre cum ne îmbrăcăm? :)
 Curierulnational.ro

 Observatornews.ro
 Povesteacasei.ro

 moneybuzz.ro